- Dettagli
- Visite: 2003
Si avete letto bene. Da ieri 22 agosto 2023 le certificazioni Microsoft role-based (associate,expert e specialty) sono diventate open book. Questo significa che durante l’esame sarà possibile consultare la documentazione presente sul sito Microsoft Learn. Gli esami verranno via via aggiornati e la funzionalità di consultazione sarà disponibile in tutte le lingue a partire da metà settembre.
L’annuncio è stato dato sul blog ufficiale di Microsoft Learn da Liberty Manson, Director of Psychometrics for Microsoft’s Worldwide Learning organization, nel post Introducing a new resource for all role-based Microsoft Certification exams, in cui ha spiegato che sarà possibile navigare solo sul sito Microsoft Learn e non su altri siti per cercare conferma ai dubbi che dovessero esserci durante l’esame.
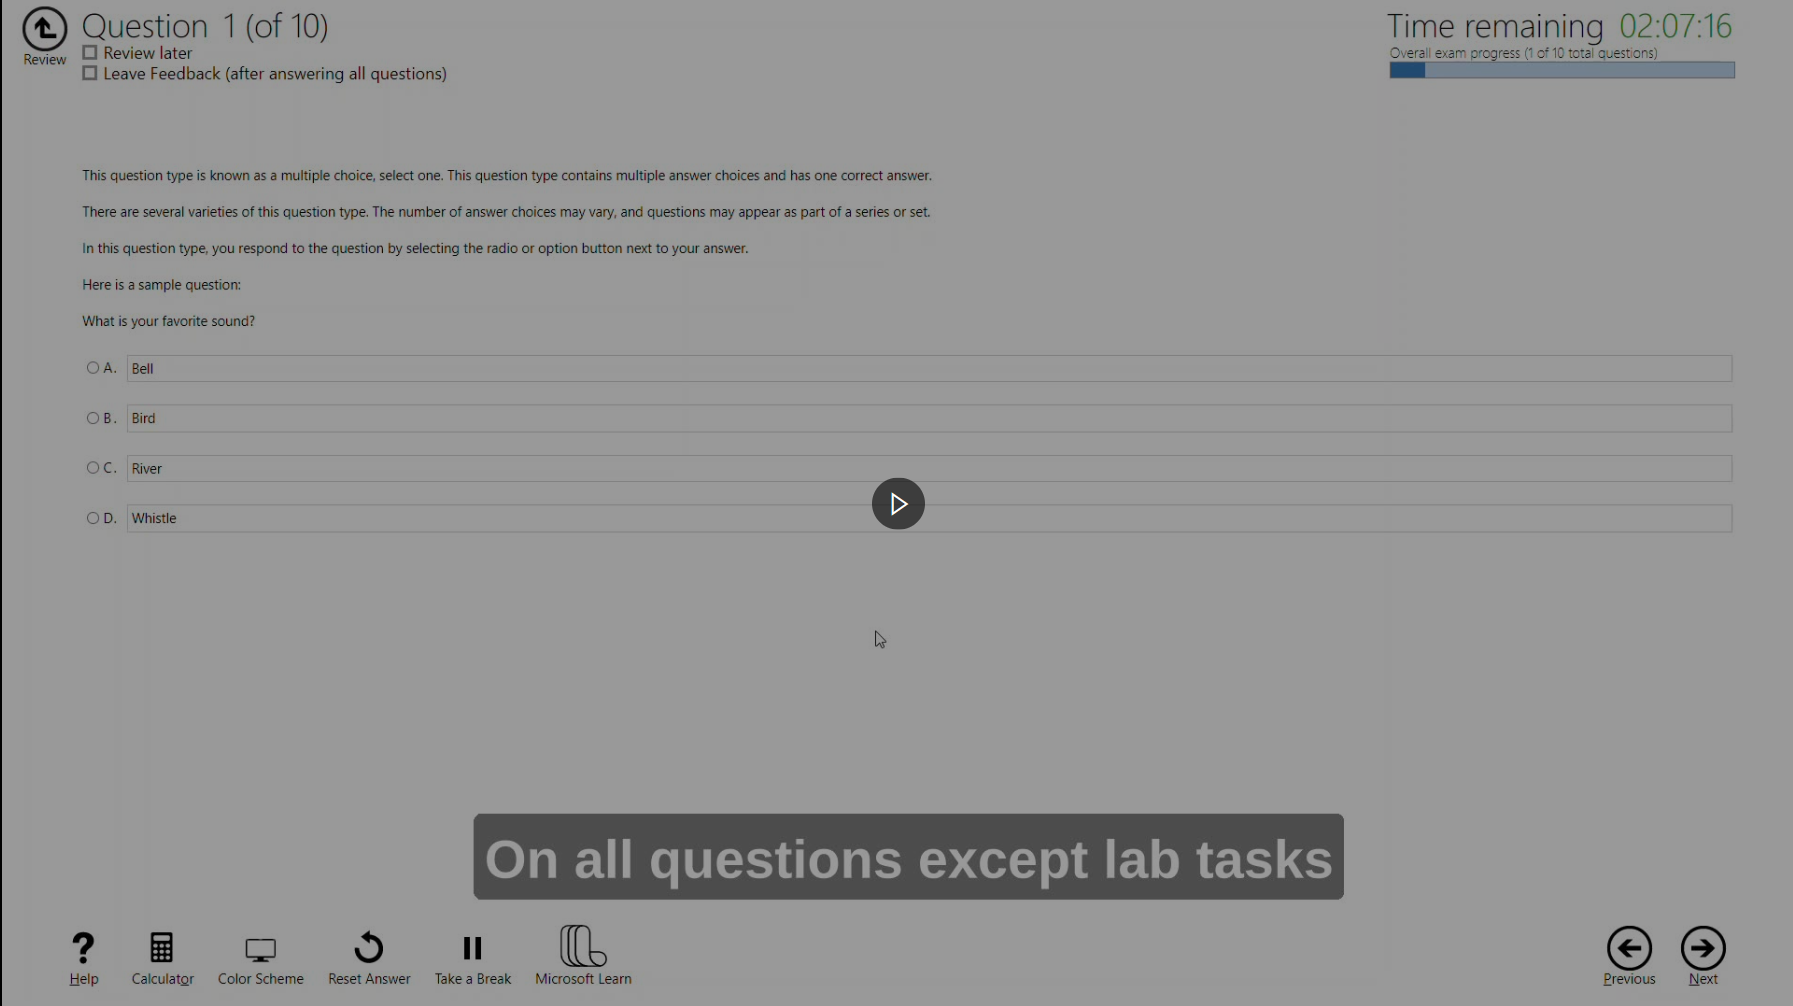
Nell’interfaccia dell’esame ci sarà un bottone che permetterà di navigare sul sito Microsoft Learn e:
- Non ci sarà un extra-time aggiuntivo
- Sarà possibile accedere a tutto il sito learn.microsoft.com, tranne alla sezione relative alle domande e risposte (Q & A) e al proprio profilo
- Il timer proseguirà mentre state visualizzando le pagine su Microsoft Learn
- Questa funzionalità sarà disponibile solo per gli esami role-based e non per gli esami fundamentals
- Le risorse saranno disponibili nella stessa lingua scelta per l’esame
NOTA: non verranno apportate modifiche alle domande e verranno proposte le stesse modalità viste finora, come i problemi o gli scenari.
Qui di seguito alcune schermate della nuova interfaccia d’esame
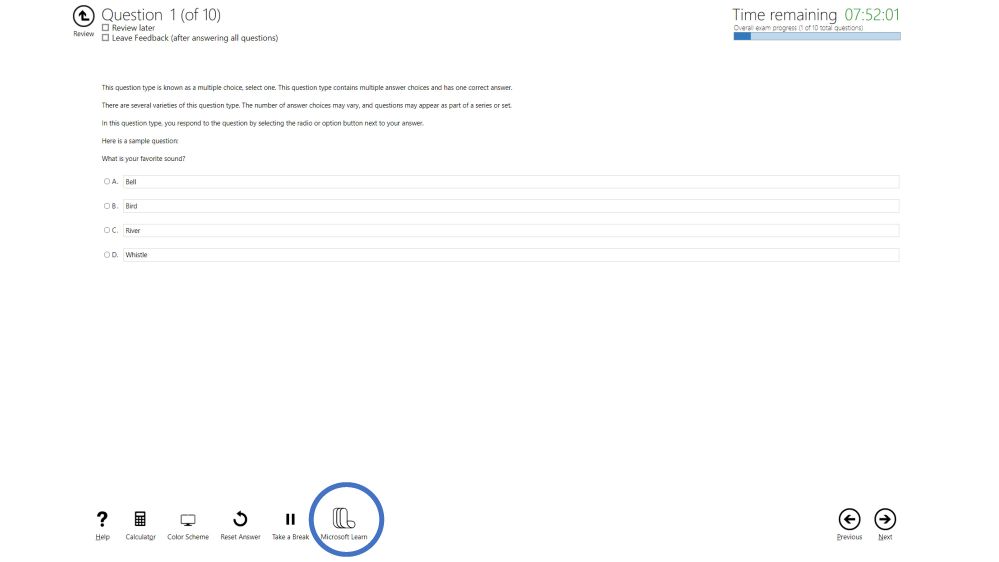
Figura 1: Pulsante Learn presente nella schermata d'esame (fonte: Microsoft)
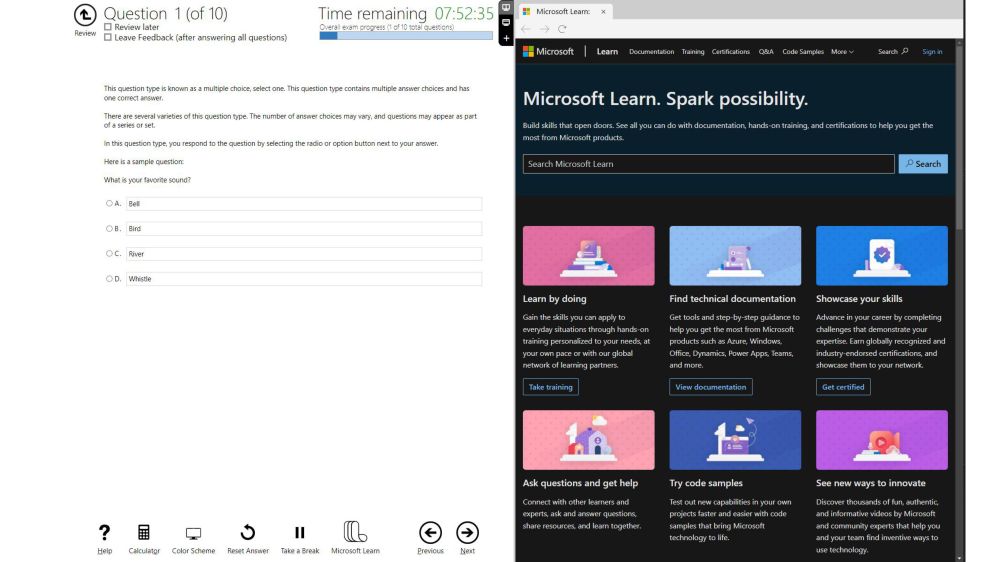
Figura 2: Split screen con la Home Page di Microsoft Learn (fonte: Microsoft)
Sarà possibile anche utilizzare diversi tab del browser per effettuar e le ricerche e ridimensionare lo schermo per dare maggiore spazio alla domanda oppure al sito Microsoft Learn, fino ad arrivare alla visualizzazione a schermo intero.
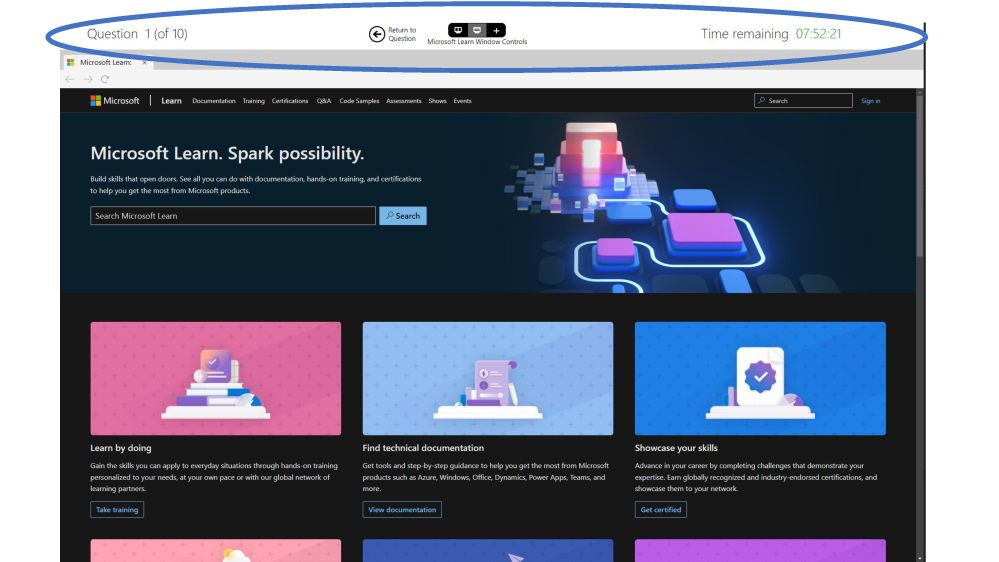
Figura 3: Visualizzazione a schermo intero del sito Microsoft Learn durante l'esame (fonte: Microsoft)
Qui di seguito trovate un video che vi spiega la nuova interfaccia
Per chi si accinge a sostenere un esame di certificazione Microsoft per la prima volta, vi invito anche a leggere il mio post Come prepararsi a sostenere un esame di certificazione Microsoft
In bocca al lupo per i vostri esami!
Nic
- Dettagli
- Visite: 1676
Windows 365 offre alle aziende un modo semplice e semplificato di fornire PC cloud agli utenti. Utilizzando il browser oppure client per desktop remoto si può accedere da PC, da MAC, da Android o iOS ad una macchina virtuale ospitata nel cloud, permettendo ai lavoratori di avere un PC a disposizione nel giro di pochi minuti.
Possiamo riassumere i vantaggi offerti da Windows 365 e dal Cloud PC in 3 punti fondamentali:
- Potenza. Windows 365 fornisce un’esperienza completa del PC sul cloud. Con l’avvio istantaneo del proprio Cloud PC personale, gli utenti possono trasferire applicazioni, strumenti, dati e impostazioni dal cloud a qualsiasi dispositivo. Inoltre, il cloud garantisce maggiore versatilità nella potenza di elaborazione e nell’archiviazione, offrendo scalabilità ai responsabili IT, che potranno gestirle in base alle proprie esigenze. Con la possibilità di scegliere tra Windows 10 e Windows 11 (quando sarà disponibile nel corso del 2021), le aziende possono scegliere il Cloud PC più adatto alle proprie esigenze con un costo mensile per utente.
- Semplicità. Con un Cloud PC, gli utenti possono accedere e riprendere il proprio lavoro da dove lo hanno lasciato su diversi dispositivi. Per i responsabili IT, Windows 365 semplifica anche la distribuzione, l’aggiornamento e la gestione, oltre a non richiedere la virtualizzazione, a differenza di altre soluzioni. Le piccole e medie imprese possono acquistare Windows 365 direttamente o attraverso un fornitore di servizi cloud e completare l’impostazione in pochi clic.
- Sicurezza. Windows 365 è sicuro by design, poiché sfrutta la potenza del cloud e si basa sul principio Zero Trust. Le informazioni sono protette e archiviate sul cloud, non sul dispositivo. Contando su aggiornamenti costanti, sulle avanzate funzionalità di sicurezza e sulle linee guida di Microsoft, Windows 365 semplifica la cybersecurity e consiglia le migliori impostazioni di sicurezza per l’ambiente di lavoro.
Manage Windows 365 - Training | Microsoft Learn
Guide in italiano
Configurare Windows 365 Enterprise - ICT Power
Configurare Windows 365 Business - ICT Power
Aggiungere i language pack a Windows 10/11 in Azure Virtual Desktop e Windows 365 - ICT Power
Windows 365 Boot public preview - ICT Power
Video in italiano
Concetti fondamentali
- Architettura
- Identità e autenticazione
- Ciclo di vita
- Provisioning
- Connessioni di rete Azure
- Immagini dispositivo
- Fine del ciclo di vita e del supporto del sistema operativo
- Autorizzazioni dei clienti
- Configurazione del dispositivo con Intune
- Che cos'è Windows 365 Frontline
- Privacy e dati
Pianificazione
- Guida alla pianificazione
- Opzioni di distribuzione
- Requisiti
- Requisiti di rete
- Firewall di Azure
- Controllo degli accessi in base al ruolo di Cloud PC
- Controllo degli accessi in base al ruolo di Intune
- Dimensionamento del CLOUD PC
Distribuzione
- Panoramica della distribuzione
- Assegnare le licenze
- Offrire un'esperienza Windows localizzata
- Usare un criterio per configurare la lingua di visualizzazione predefinita
- Creare un’immagine personalizzata con le lingue installate
- Aggiungere o eliminare immagini del dispositivo
- Convertire l'immagine in Gen 2
Provisioning
- Creare e assegnare criteri di provisioning
- Modificare i criteri di provisioning
- Eliminare criterio di provisioning
- Provisioning automatizzato
Profili e criteri
- Creare un gruppo di dispositivi dinamico
- Creare un filtro
- Creare il profilo di configurazione del dispositivo
Impostazioni utente
Sicurezza
- Linee guida per la sicurezza
- Distribuire baseline di sicurezza
- Impostare i criteri di accesso condizionale
- Gestire i reindirizzamenti dei dispositivi RDP
- Abilitare la protezione dell'acquisizione dello schermo
- Limitare l'accesso Office 365 ai PC cloud
Applicazioni
Gestione dei dispositivi
- Panoramica
- Gestire in remoto i dispositivi Cloud PC
- Shortpath RDP per reti pubbliche
- Eseguire nuovamente il provisioning di un PC cloud
- Ridimensionare un CLOUD PC
- Impostare i limiti di tempo di sessione inattive
Aggiornamenti di Windows
- Aggiornamenti qualitativi di Windows 10
- Aggiornamenti delle funzionalità di Windows 10
- Windows Aggiornamenti e Windows 365 Frontline
Esperienza dell'utente finale

- Dettagli
- Visite: 2892
La gestione efficace degli endpoint presenta una serie di criticità. Ad esempio, come si gestiscono gli investimenti esistenti? In che modo è possibile garantire livelli di sicurezza appropriati sotto forma di controllo di accesso e crittografia? Come si può determinare quale utente, dispositivo o app è conforme in base ai requisiti aziendali?
La gestione degli endpoint è importante perché offre maggiore visibilità su tutti i dispositivi usati nell'organizzazione. Poiché il numero di dispositivi che le persone usano per lavorare è aumentato, la superficie di attacco è cresciuta. La gestione degli endpoint offre gli strumenti per monitorare i dispositivi, assicurarsi siano aggiornati, rilevare la presenza di eventuali minacce e fermare rapidamente attacchi basati su endpoint.
Microsoft Intune è una famiglia di soluzioni per la gestione degli endpoint che ti consentono di proteggere e gestire tutti gli endpoint da un unico posto. Questi prodotti ti consentono di:
- Unificare tutti gli strumenti di gestione degli endpoint in un'unica soluzione e di semplificare l'amministrazione.
- Rafforzare la sicurezza della gestione degli endpoint con funzionalità che ti consentono di proteggere i dati aziendali e di mantenere la conformità dei dispositivi.
- Ridurre i costi ottimizzando le prestazioni dei diversi dispositivi e consolidando i fornitori delle soluzioni di sicurezza e di gestione degli endpoint.
L'intelligenza del cloud è al cuore dell'informatica moderna e Microsoft Intune offre questa gestione moderna. Qui di seguito ci sono alcuni link che vi permetteranno di approfondire la vostra conoscenza di Microsoft Intune.
Deploy Windows client
Plan and implement a Windows client deployment by using Windows Autopilot
- Configure device registration for Autopilot
- Create, validate, and assign deployment profiles
- Set up the Enrollment Status Page (ESP)
- Deploy Windows devices by using Autopilot
- Troubleshoot an Autopilot deployment
Configure remote management
- Configure Remote Help in Intune
Manage identity and compliance
Manage identity
- Implement user authentication on Windows devices, including Windows Hello for Business, passwordless, and tokens
- Manage role-based access control (RBAC) for Intune
- Register devices in and join devices to Azure AD
- Implement the Intune Connector for Active Directory
- Manage the membership of local groups on Windows devices
- Implement and manage Local Administrative Passwords Solution (LAPS) for Azure AD
Implement compliance policies for all supported device platforms by using Intune
- Specify compliance policies to meet requirements
- Implement compliance policies
- Implement Conditional Access policies that require a compliance status
- Manage notifications for compliance policies
- Monitor device compliance
- Troubleshoot compliance policies
Manage, maintain, and protect devices
Manage the device lifecycle in Intune
- Configure enrollment settings
- Configure automatic and bulk enrollment, including Windows, Apple, and Android
- Configure policy sets
- Restart, retire, or wipe devices
Manage device configuration for all supported device platforms by using Intune
- Specify configuration profiles to meet requirements
- Implement configuration profiles
- Monitor and troubleshoot configuration profiles
- Configure and implement Windows kiosk mode
- Configure and implement profiles on Android devices, including fully managed, dedicated, corporate-owned, and work profile
- Enroll your Android Enterprise dedicated, fully managed, or corporate-owned with work profile devices
- Android Enterprise device settings list to allow or restrict features on corporate-owned devices using Intune
- Microsoft Intune – Enroll di un dispositivo Android in modalità COPE (Corporate-owned with work profile)
- Microsoft Intune – Enroll di un dispositivo Android in modalità Corporate-owned dedicated profile
- Microsoft Intune – Enroll di un dispositivo Android dedicato con Azure AD Shared mode
- Microsoft Intune – Enroll di un dispositivo Android utilizzando Samsung Knox Mobile Enrollment (KME)
- Microsoft Intune – Enroll di un dispositivo Android in modalità Corporate-owned, fully managed user profile
- Microsoft Endpoint Manager – Microsoft Intune – Enrollment di un dispositivo Android personale (BYOD) con il profilo di lavoro
- Plan and implement Microsoft Tunnel for Intune
Monitor devices
- Monitor devices by using Intune
- Monitor devices by using Azure Monitor
- Analyze and respond to issues identified in Endpoint analytics and Adoption Score
Manage device updates for all supported device platforms by using Intune
- Plan for device updates
- Create and manage update policies by using Intune
- Manage Android updates by using configuration profiles
- Monitor updates
- Troubleshoot updates in Intune
- Configure Windows client delivery optimization by using Intune
- Create and manage update rings by using Intune
Implement endpoint protection for all supported device platforms
- Implement and manage security baselines in Intune
- Create and manage configuration policies for Endpoint security including antivirus, encryption,
firewall, endpoint detection and response (EDR), and attack surface reduction (ASR) - Onboard devices to Defender for Endpoint
- Implement automated response capabilities in Defender for Endpoint
- Review and respond to device issues identified in the Microsoft Defender Vulnerability
Management dashboard
Manage applications
Implement endpoint protection for all supported device platforms
- Deploy apps by using Intune
- Manage Microsoft 365 Apps by using the Microsoft 365 Apps admin center
- Deploy Microsoft 365 Apps by using Intune
- Configure policies for Office apps by using Intune
- Deploy apps to platform-specific app stores by using Intune
- Add iOS store apps to Microsoft Intune
- Microsoft Endpoint Manager – Microsoft Intune – Distribuire e gestire le applicazioni per dispositivi Apple iOS e iPadOS
- Add Microsoft Store apps to Microsoft Intune
- Microsoft Intune – Distribuire le app del Microsoft Store
- Add Managed Google Play apps to Android Enterprise devices with Intune
Implement endpoint protection for all supported device platforms
- Plan and implement app protection policies for iOS and Android
- Manage app protection policies
- Implement Conditional Access policies for app protection policies
- Plan and implement app configuration policies for managed apps and managed devices
- Manage app configuration policies
- #POWERCON2023 - evento online del 14 luglio - Azure Virtual Desktop e Windows 365: L'evoluzione della VDI
- #POWERCON2023 - evento online del 14 luglio - Microsoft Intune: gestione completa del modern workplace
- #POWERCON2023 - evento online del 14 luglio - Entra ID Security: rendere sicuri gli accessi alle nostre identità digitali
- Microsoft Identity and Access Administrator (esame SC-300) Skills Plan
- Microsoft Azure Virtual Desktop Specialty (esame AZ-140) Skills Plan
- Microsoft Azure Security Technologies (esame AZ-500) Skills Plan
- Microsoft Azure Administrator (esame AZ-104) Skills Plan
- Windows 11 versione 22H2 Moment 3
- Windows 11 versione 22H2 Moment 2
- Ricevuto il premio Veeam Vanguard 2023
- Installare Windows 11 con un account locale
- Installare lingue aggiuntive in Windows 10 e Windows 11 in maniera rapida con PowerShell
- Come prepararsi a sostenere un esame di certificazione Microsoft
- Cosa sono i Momenti di Windows 11
- #POWERCON2022 – evento online del 6 dicembre - Microsoft Intune - Gestione dei dispositivi aziendali a 360 gradi
- #POWERCON2022 – evento online del 6 dicembre - Microsoft Defender for Business - la soluzione antimalware Microsoft per la PMI
- #POWERCON2022 – evento online del 6 dicembre - Secure Identities and Access to Azure AD
- Utilizzare la GPU nelle macchine virtuali Hyper-V in Windows 10 e Windows 11
- Come funziona Chocolatey, gestore di pacchetti e applicazioni per Windows
- Reset e reinstallazione di Windows 11 dal Cloud